トロイの木馬ウイルスの恐怖と偽警告の罠|2026年最新の駆除手順
パソコンやスマートフォンを操作中、突如として画面いっぱいに「トロイの木馬に感染しました」「直ちに指定の番号へお電話ください」という派手な警告が表示され、けたたましいアラーム音が鳴り響くトラブルが後を絶ちません。突然の出来事にパニックに陥り、画面の指示に従って電話をかけてしまったり、高額な電子マネーを要求されたりする被害が深刻化しています。
しかし、画面に現れる派手な警告の多くは、ユーザーの恐怖心を煽る「サポート詐欺」と呼ばれる偽物の罠です。一方で、水面下で静かに忍び寄る「本物のトロイの木馬」は、警告すら出さずに個人情報を盗み取ります。偽警告の正体から、本物のマルウェアに侵入された際の具体的な感染症状、確実な駆除手順までを徹底解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:画面に突如現れる大音量の「トロイの木馬感染警告」は99%がサポート詐欺であり、絶対に電話をかけてはならない。
- 要点2:本物のトロイの木馬は無自覚のうちに潜伏し、パスワード窃盗や遠隔操作による不正送金など甚大な被害をもたらす。
- 要点3:ブラウザ強制終了による偽警告の撃退と、セキュリティソフトによる完全駆除・認証情報の刷新が被害防止の決定打となる。
画面に突然出た「トロイの木馬感染」は本物?偽警告(サポート詐欺)の全貌
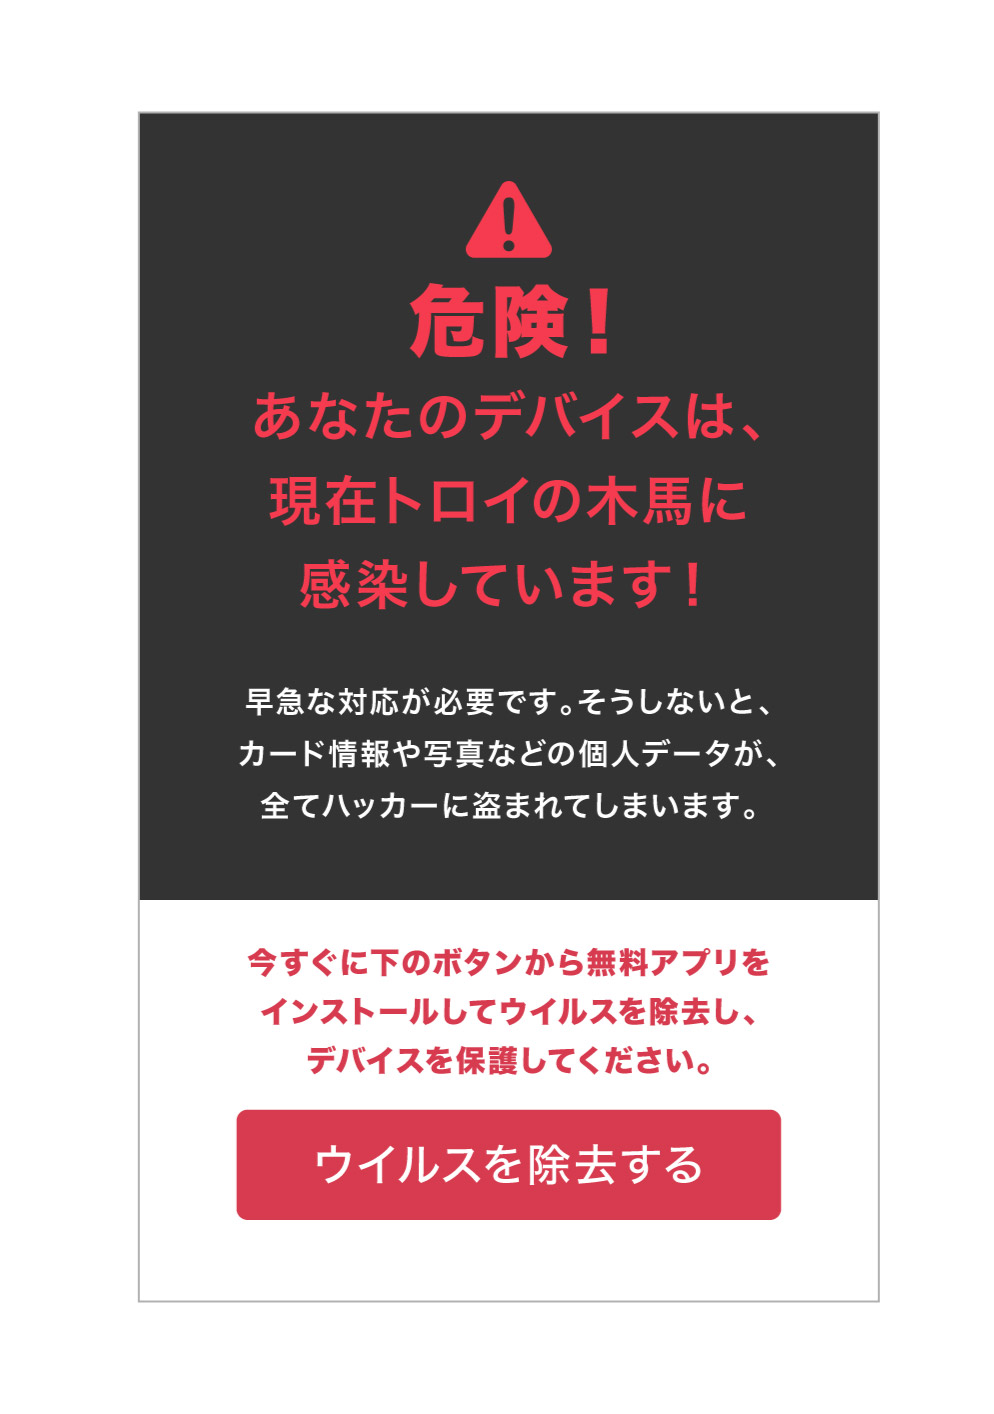
ネットサーフィン中に突然ブラウザが全画面表示になり、青い画面とともに「Windows Defender セキュリティセンター」「トロイの木馬ウイルスに感染」といった表示が出るケースの正体は、ウェブサイトに仕組まれた不正広告や悪意あるスクリプトによる偽警告(フェイクアラート)です。
この手口は「サポート詐欺」と呼ばれ、独立行政法人情報処理推進機構(IPA)や警察庁も長年にわたり注意を呼びかけています。犯人グループの狙いは、利用者をパニックに陥れて画面に記載された電話番号(「050」や「0101」などから始まる番号)へ連絡させ、遠隔操作ソフトをインストールさせた上で、偽の「修復サポート契約」名目で数万〜数十万円分のプリペイドカードや電子マネーを詐取することにあります。
特に近年の手口は極めて巧妙化しており、マイクロソフトを騙る偽警告では機械的な合成音声が「コンピュータがロックされました」「オペレータに連絡してください」と大音量で連呼され、マウス操作やキーボード入力を受け付けないように見せかける画面演出が施されています。しかし、これは単にブラウザの全画面表示機能(F11キー相当)を悪用しているに過ぎず、パソコン自体が破壊されたわけではありません。
【実態比較】「偽の警告画面」vs「本物のトロイの木馬」の決定的な違い
読者が直面している事態が「偽の警告画面」なのか、それとも「本物のマルウェア感染」なのかを客観的に判断するための比較データを整理しました。警察庁のサイバー犯罪統計や主要セキュリティベンダーの観測レポートに基づく実態は以下の通りです。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 偽警告の発生状況 | 年間相談件数:1万5,000件超(IPA/警察庁統計推計) | 閲覧中のWeb経由が90%以上 | 実害の多くは金銭要求に従ったケースであり、端末感染自体は未発生のことが多い。 |
| 要求される金銭 | 被害額:3万円〜50万円(電子マネー・クレカ決済) | 正規サポートは事前明示の月額数千円程度 | 「コンビニでApple Gift CardやGoogle Playカードを買え」という指示は100%詐欺。 |
| 本物の感染時の兆候 | 無自覚潜伏率:約80%(バックグラウンド動作) | 派手な画面警告は一切出ない | 画面が出ない潜伏型こそ危険。知らない間にデータ流出や遠隔操作が進行する。 |
| 電話番号表示の有無 | 正規OS・セキュリティソフトは連絡先電話番号を表示しない | 公式警告はアプリ内通知のみ | 「マイクロソフトサポート窓口」と銘打った電話番号画面は詐欺確定の指標。 |
トロイの木馬の仕組みと特徴|放置すると起きる潜伏感染と深刻な被害事例
本物のトロイの木馬の仕組みと特徴は、ギリシャ神話のトロイア戦争に登場する木馬の逸話そのままに、一見すると無害な画像ファイル、業務書類(PDF/Word)、フリーソフト、正規アプリのインストーラーなどに偽装して侵入する点にあります。自ら他のファイルへ増殖する「ウイルス」とは異なり、単体で動作し、ユーザー自身の手で実行させる巧妙なソーシャルエンジニアリングを駆使します。
感染した端末を放置した場合、攻撃者によって端末内に「バックドア(裏口)」が開かれ、以下のような深刻な被害へと直結します。
- キーロガーによる個人情報流出:キーボードの入力履歴を全て記録され、ネットバンキングのログインID・パスワード、クレジットカード番号、SNSアカウントが盗まれる。
- トロイの木馬による遠隔操作被害:外部のC2(コマンド&コントロール)サーバーから遠隔制御され、Webカメラを勝手に起動されて盗撮されたり、自端末を踏み台にして他組織へサイバー攻撃を仕掛けられたりする。
- ランサムウェアの二次投下:トロイの木馬が侵入経路となり、追加でランサムウェアをダウンロード・実行されて全データが暗号化される。
大手ITセキュリティ機関のインシデント報告によると、2025年から2026年にかけても「請求書」や「注文確認書」を装ったメール添付ファイルを開いたことで社内ネットワーク全体へトロイの木馬が拡散し、数千万円規模の不正送金被害に遭った法人・個人事業主の事例が複数確認されています。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSや知恵袋、コミュニティフォーラムを精査すると、被害に遭遇したユーザーの生々しい証言が多数見受けられます。
「作業中に突然『ビーッ』と非常ベルのような音が鳴り、画面に『トロイの木馬に感染!Windows Defenderでスキャン中』とカウントダウンが始まった。慌てて画面のフリーダイヤルに電話すると、片言の日本語を話す外国人オペレーターが出て『今すぐ遠隔操作で直すからアプリを入れて』と言われた」(50代・会社員)
「スマホで無料マンガを読んでいたところ、突然バイブレーションとともに『あなたのスマホはトロイの木馬に侵されています。今すぐクリーンアップしてください』と表示された。指示通りアプリストアから入れたアプリが、実は月額1万円以上を自動課金する悪質アプリだった」(20代・大学生)
このように、攻撃者は人間の「焦り」や「恐怖」という心理的隙を巧みに突き、冷静な判断力を奪った状態で詐欺アプリの導入や金銭の支払いを強要してきます。
【端末別】トロイの木馬の感染症状と今すぐできる安全な駆除方法
万が一感染が疑われる場合や偽警告が表示された場合、パニックにならず以下の手順に沿って対処を行ってください。
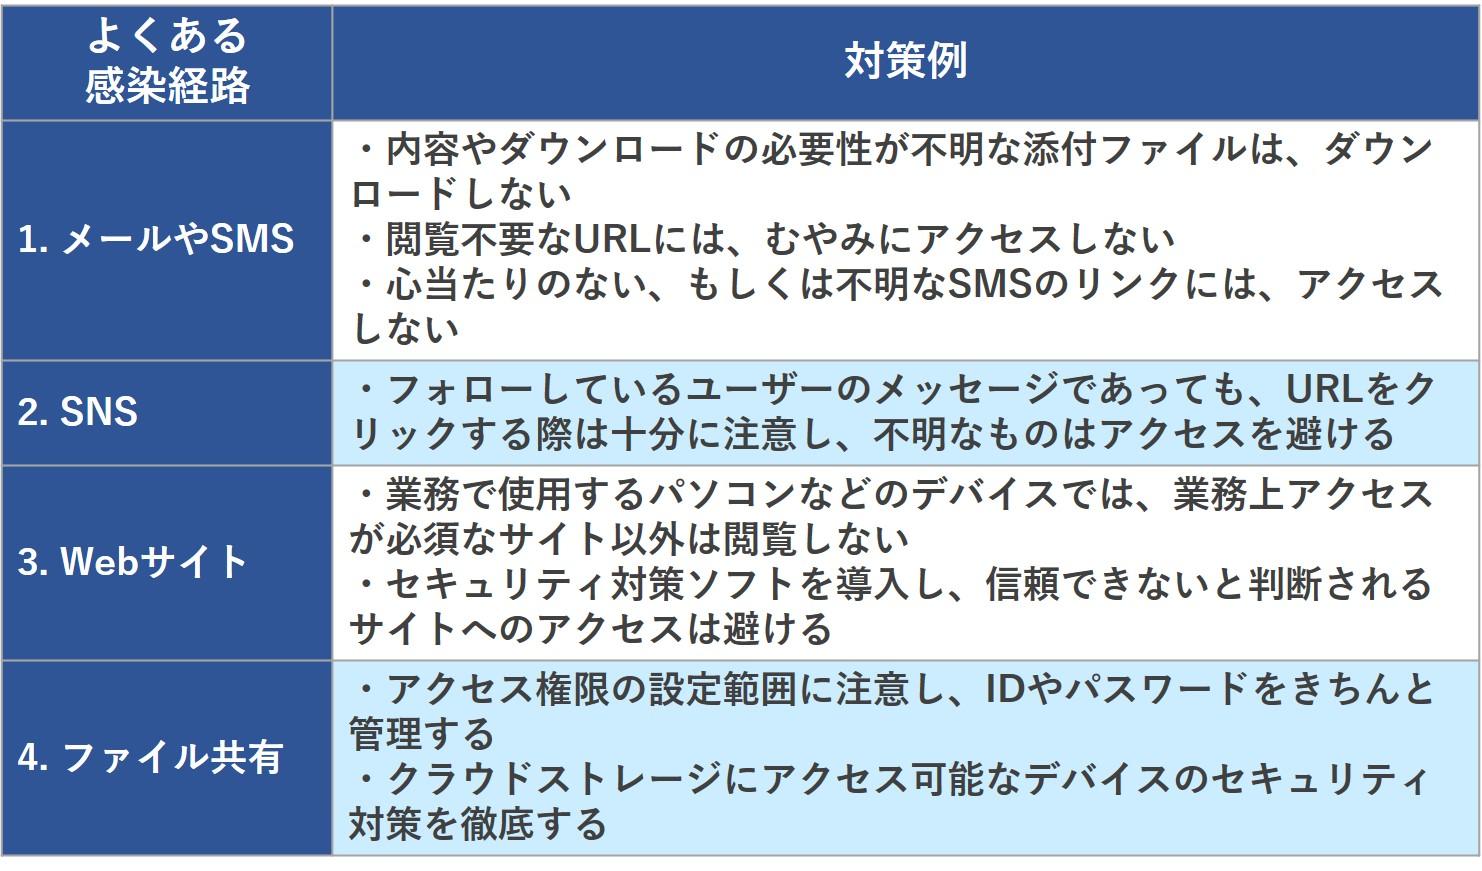
1. Windowsパソコンの対処法(偽警告の消去と本物駆除)
画面に偽警告が出ている場合は、絶対に電話をかけず、ブラウザを強制終了します。
- キーボードの「Ctrl」+「Shift」+「Esc」キーを同時に押し、「タスクマネージャー」を起動。
- 使用中のブラウザ(Google Chrome、Microsoft Edgeなど)を選択し、「タスクを終了」をクリック。
- 再度ブラウザを開く際、「前回のセッションを復元しますか?」と出たら必ず「キャンセル」または「いいえ」を選択。
本物のマルウェア混入をチェックするには、Windows Defenderの検出と対処機能を活用します。「Windows セキュリティ」を開き、「ウイルスと脅威の防止」から「フルスキャン」または「Microsoft Defender オフライン スキャン」を実行して脅威を隔離・駆除します。
2. スマホ(Android / iPhone)の感染確認と駆除
スマホでのトロイの木馬感染確認は、バッテリーの異常消費、見覚えのない送信履歴、身に覚えのないプロファイルやアプリの存在をチェックします。
- 偽警告が出た場合:ブラウザのタブを即座に閉じ、設定メニューから「閲覧履歴とCookie(キャッシュデータ)」を完全消去します。
- 不正アプリを入れてしまった場合:端末を「機内モード」にして通信を遮断し、設定の「アプリ一覧」から直近でダウンロードした不審なアプリを即刻アンインストール(削除)してください。
二次被害を食い止める緊急初動|パスワード変更とネットワーク遮断の鉄則
もし画面の電話番号に連絡して遠隔操作を許可してしまった場合や、実際に不審なファイルを実行してしまった場合は、ただちに以下の二次被害防止策を実行しなければなりません。
- LANケーブルの抜去・Wi-Fiの切断:遠隔操作やデータ外部送信はネットワークを通じて行われます。即座に物理的に通信を遮断してください。
- トロイの木馬による漏洩を防ぐパスワード変更:別の安全な端末(自身のスマートフォン等)を使用し、ネットバンキング、主要メールアドレス、ECサイト、SNSのパスワードをすべて強固なものに変更します。
- 金融機関・カード会社への緊急連絡:クレジットカード番号や口座情報を入力してしまった場合は、カード会社へ連絡しカードの利用停止・再発行手続きを行います。
【プロの結論】心理的トラップを回避する防犯意識とセキュリティソフト選び
サポート詐欺やトロイの木馬が長年根絶されない背景には、サイバー犯罪者が巧みに利用する「認知的過負荷」と「権威への盲従」という心理構造があります。突発的な警告音や公式ロゴ(MicrosoftやAppleなど)を見せつけられると、人間は正常な批判的思考を停止し、提示された「即座の解決策(=電話する)」にすがりたくなります。この心理的防壁を突破されないための判断基準を持つことが不可欠です。
セキュリティソフトおすすめ判断基準(2026年最新)
標準のOS保護機能(Windows Defender等)も進化していますが、未知のゼロデイ攻撃や悪質なフィッシングサイト、詐欺警告のブロックをより強固にするためには、定評ある有料総合セキュリティソフトの導入が推奨されます。
- 向いている人:ネットバンキングやオンライン決済を頻繁に行う方、家族で端末を共有している方、怪しいメールや海外サイトに触れる機会のある方。(『ウイルスバスター クラウド』『ノートン 360』『ESET HOME セキュリティ』などのリアルタイム挙動検知機能・詐欺サイトブロック機能が有効)
- 慎重になるべきケース:無料を謳う出所不明のセキュリティアプリ。広告収入や情報収集を目的とした粗悪なソフトウェアであるケースが多く、かえってトラブルの元となります。
【トロイの木馬ウイルス】に関するよくある質問(FAQ)
Q1:画面に「Windowsがロックされました」と出て操作できません。本当にロックされたのですか?
A1:いいえ、実際にはロックされていません。悪質なウェブページが全画面表示(F11)の機能を悪用し、マウスカーソルを隠したり画面全体を固定表示しているだけです。キーボードの「Esc」キーを長押しするか、「Ctrl + Alt + Delete」を押してタスクマネージャーからブラウザを終了させれば解除できます。
Q2:電話をかけて遠隔操作ソフトを入れられてしまいました。どうすればいいですか?
A2:まずインターネット接続(Wi-Fi/有線LAN)を即座に切断してください。その後、インストールされた遠隔操作ソフト(AnyDesk、TeamViewerなど)をアンインストールし、セキュリティソフトで完全スキャンを実行します。金銭を支払ってしまった場合は、最寄りの警察署のサイバー犯罪相談窓口や消費者ホットライン(188)へ直ちに相談してください。
Q3:iPhoneでもトロイの木馬に感染することはありますか?
A3:iOSはサンドボックス構造によりアプリ間の干渉が制限されているため、App Store経由で本物のトロイの木馬に感染するリスクは極めて低いです。ただし、カレンダー共有機能を悪用したスパム通知や、Webブラウザ上の偽警告、不正な構成プロファイルのインストールを促す手口が存在するため、怪しい通知やプロファイルは削除してください。
まとめ:焦らず冷静な初動でデジタル資産を守り抜く
画面に突如現れる「トロイの木馬に感染」という警告のほとんどは、恐怖心を利用して金銭を騙し取ろうとするサポート詐欺の罠です。大音量のアラームや警告画面に直面しても、決して画面の電話番号には連絡せず、ブラウザを強制終了させてください。
また、本物のマルウェア被害を防ぐためには、日頃からOSやソフトウェアを最新状態に保ち、不審なメールの添付ファイルやリンクを安易に開かない基本的なセキュリティ意識が最大の防御となります。万全の備えと冷静な初動対応で、大切な個人情報とデジタル資産を守り抜きましょう。 (出典: トロイ の 木馬 ウイルス(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
